Bot-Schwärme als Schwärme erkennen
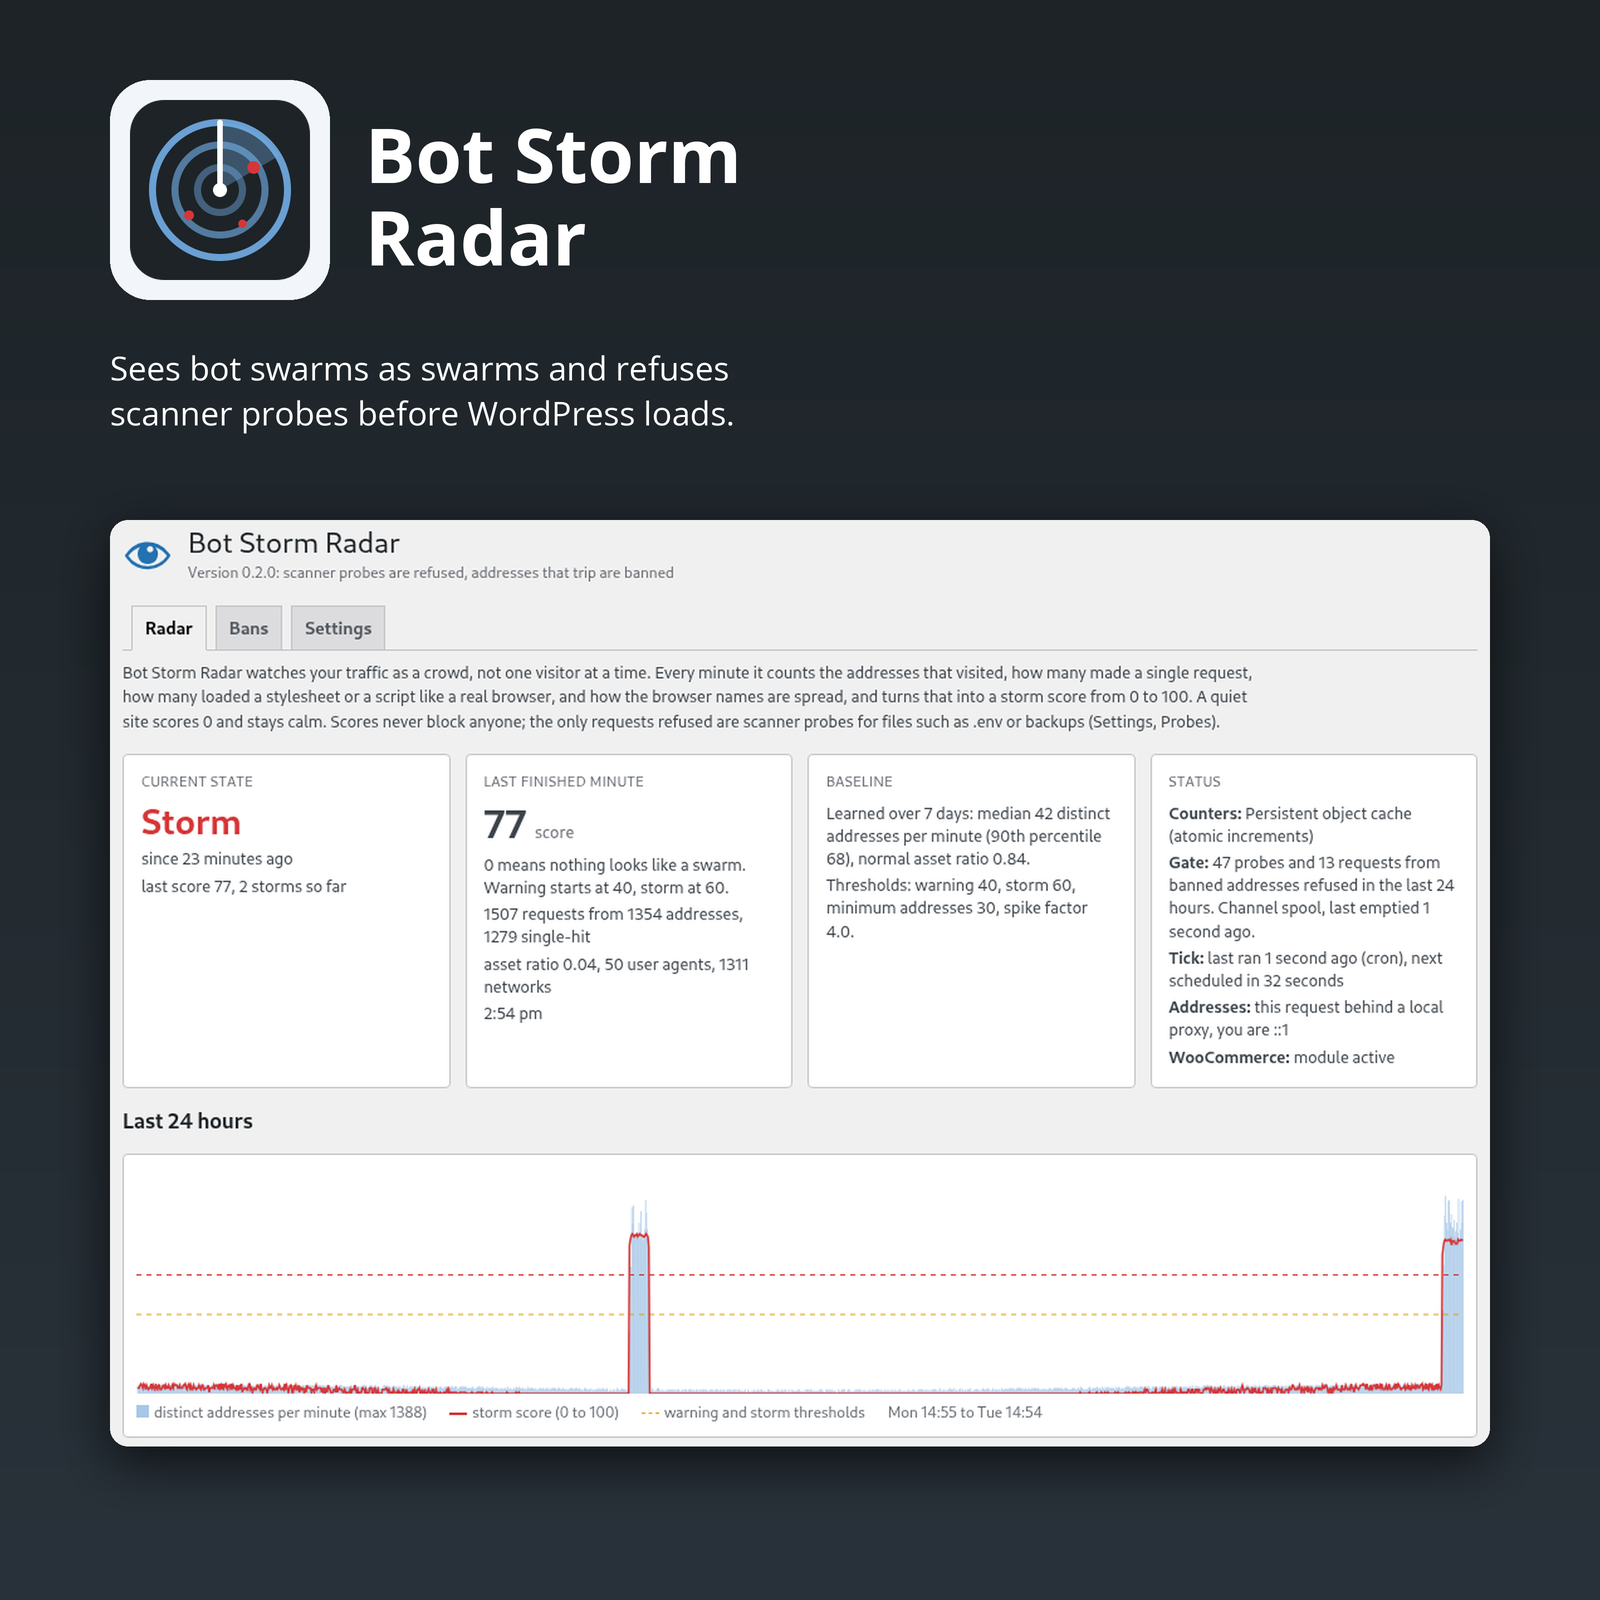
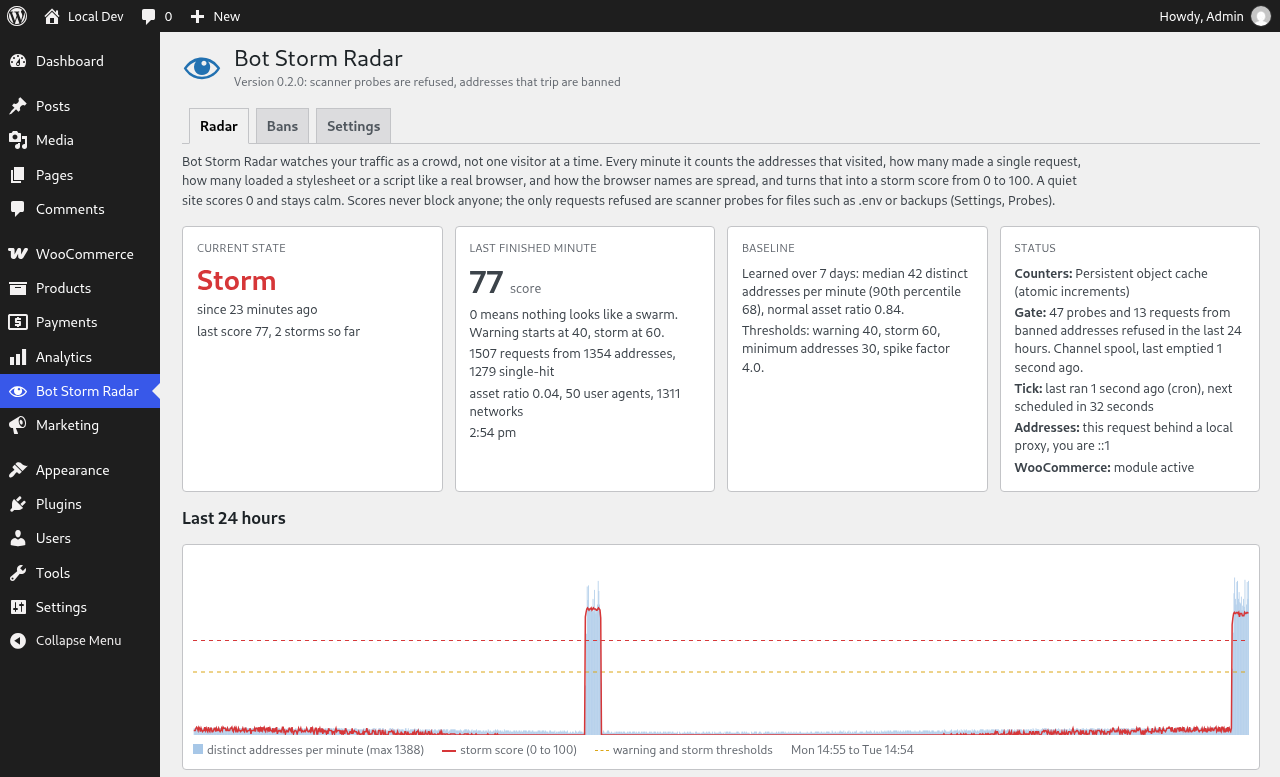
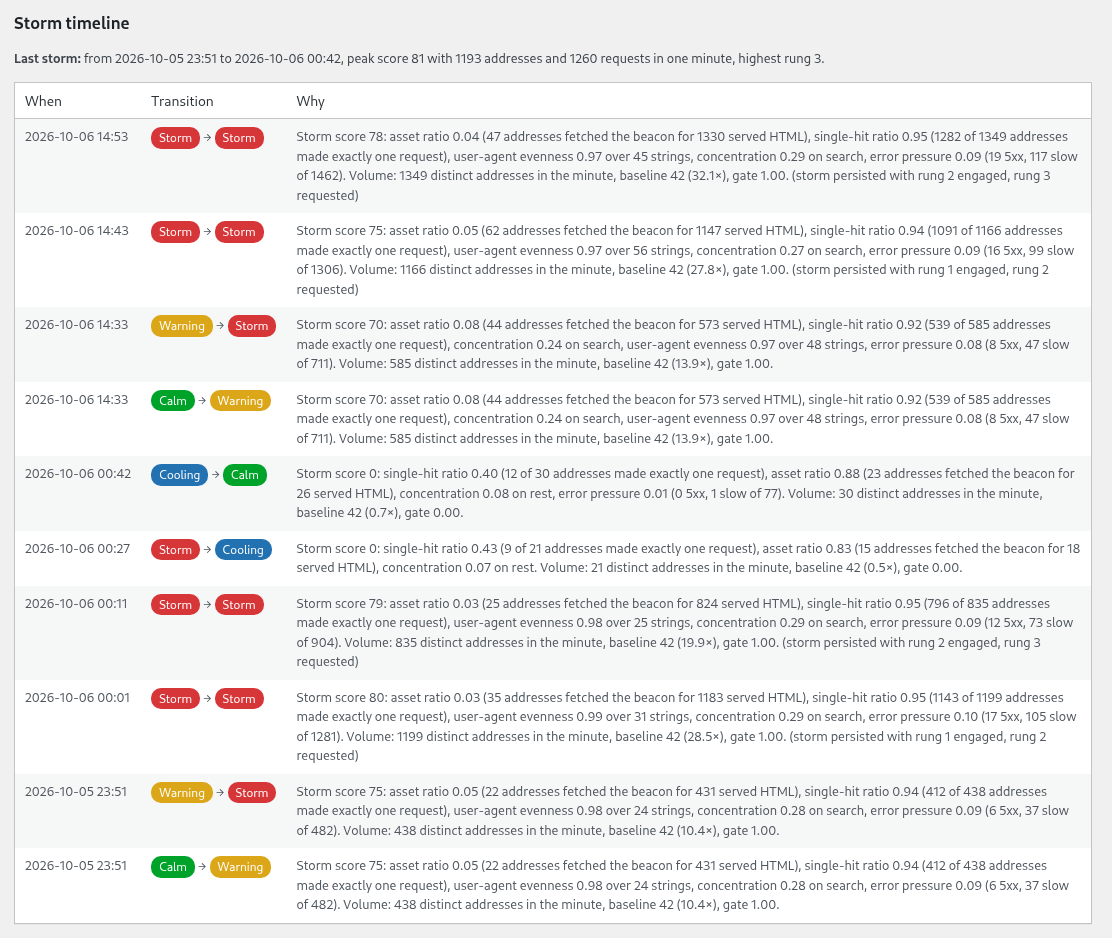
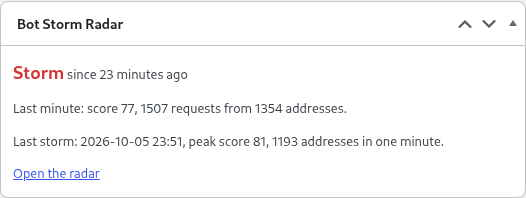
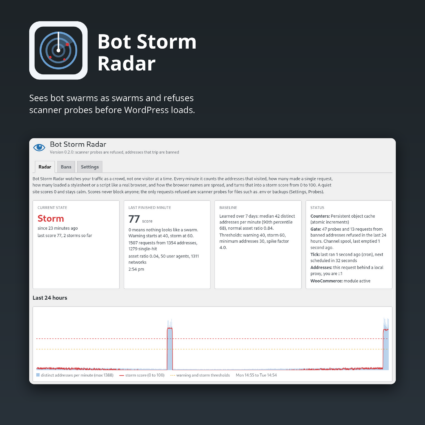
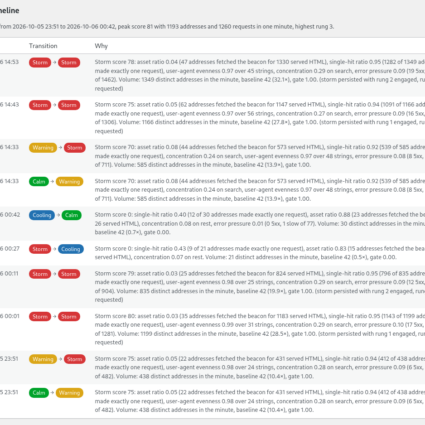
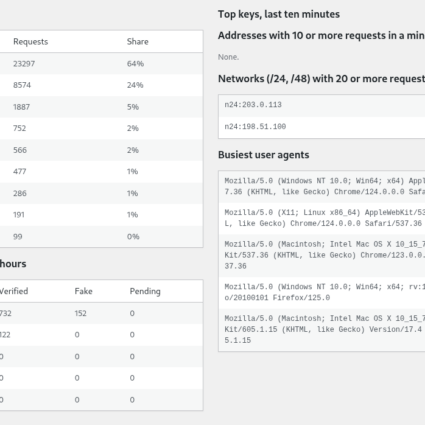
Bot-Angriffe kommen nicht mehr von einer einzigen Adresse. Sie kommen als Schwärme aus Tausenden von Adressen, die jeweils nur ein oder zwei Anfragen stellen, und ein Werkzeug, das Besucher einzeln beurteilt, sieht daran nichts Verdächtiges. Bot Storm Radar betrachtet stattdessen die Menge. Jede Minute zählt es, wie viele Adressen die Website besucht haben, wie viele nur eine einzige Anfrage gestellt haben, wie viele wie ein echter Browser ein Stylesheet oder ein Skript geladen haben und wie gleichmäßig die Browsernamen verteilt sind. Es lernt, wie normaler Verkehr auf Ihrer Website aussieht, und sagt Ihnen in klaren Worten, wann ein Bot-Sturm läuft.
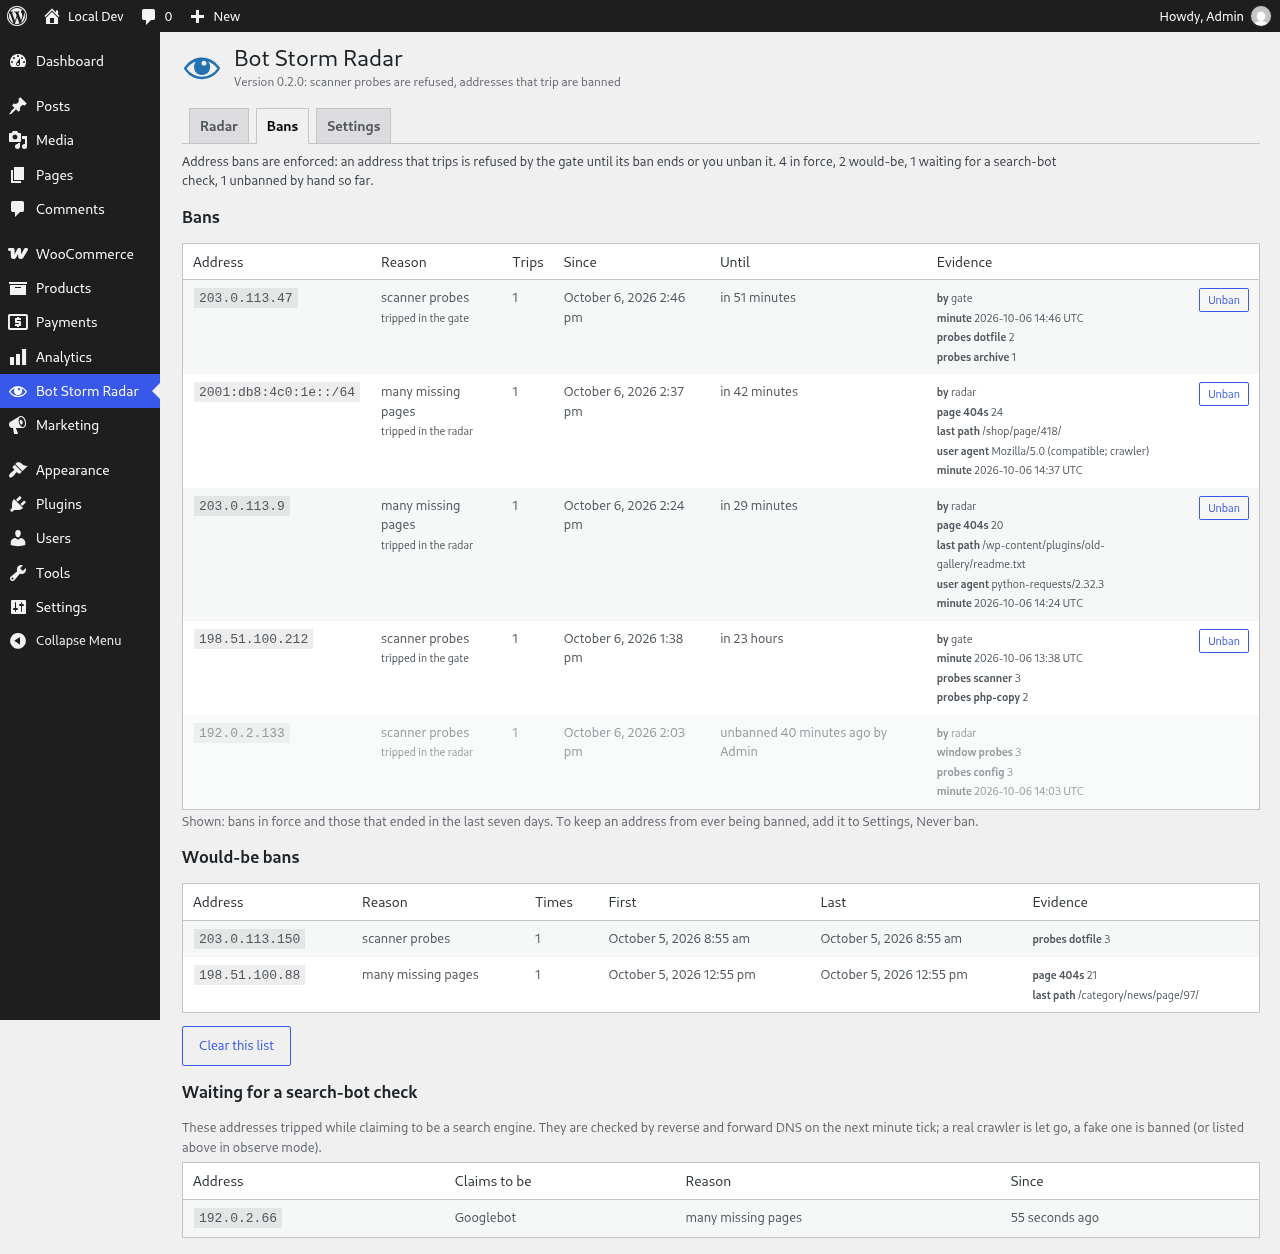
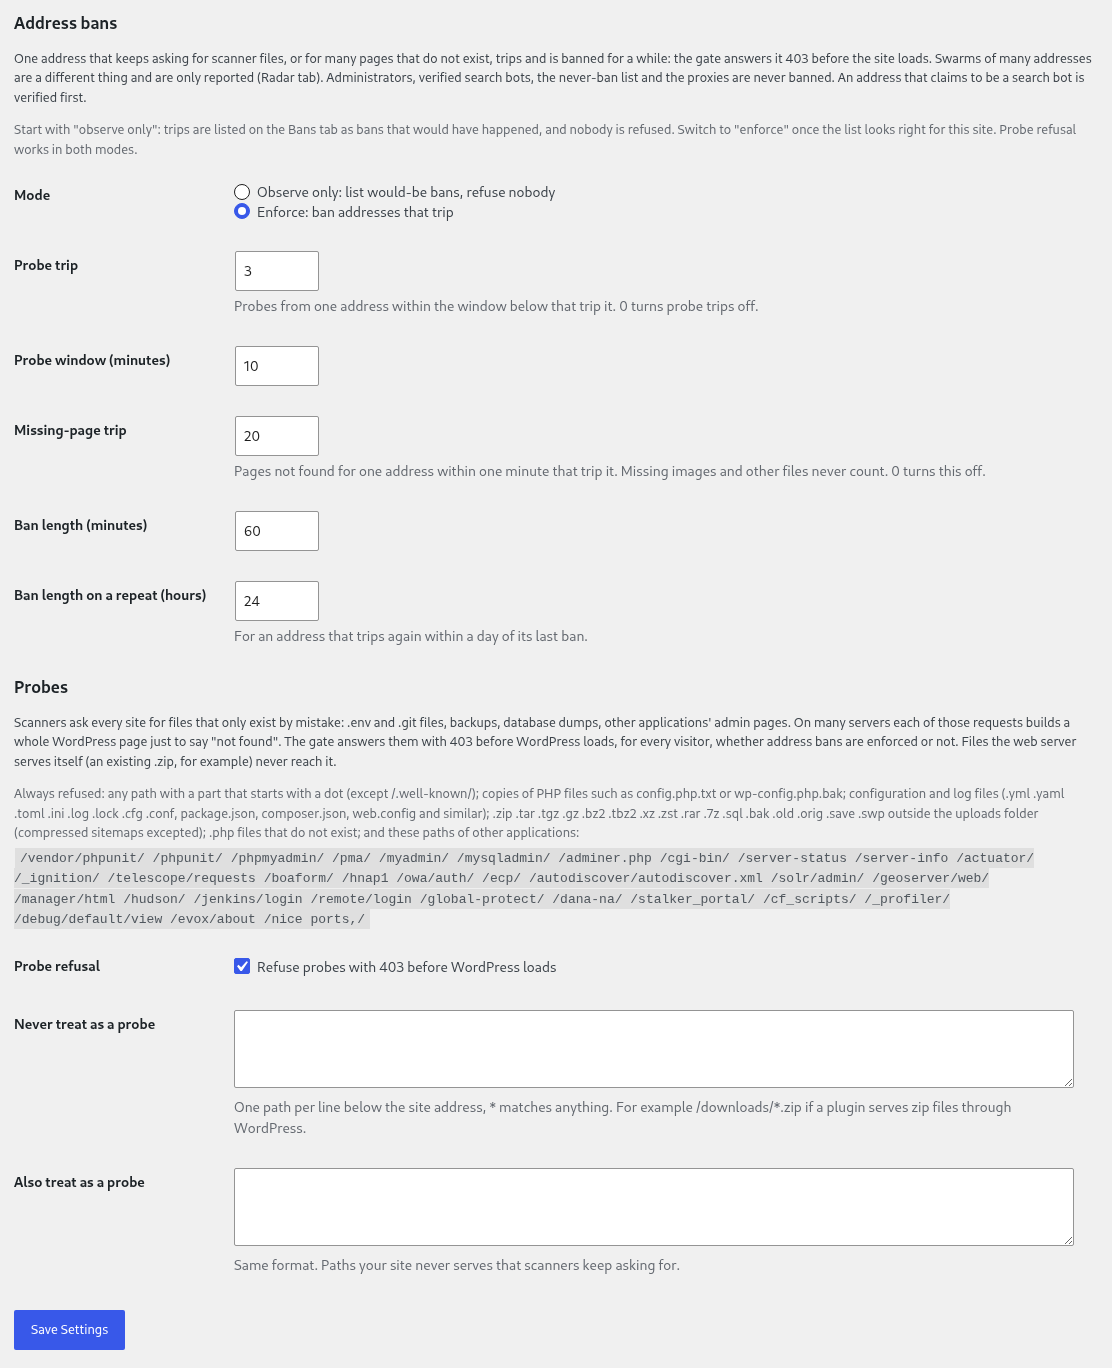
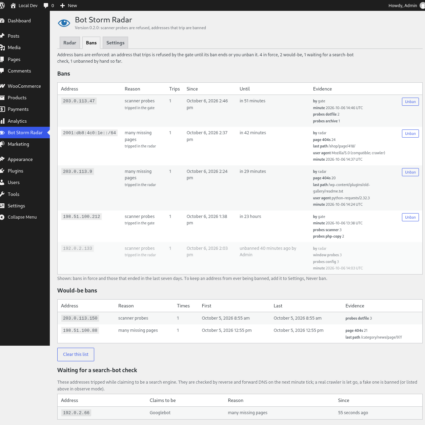
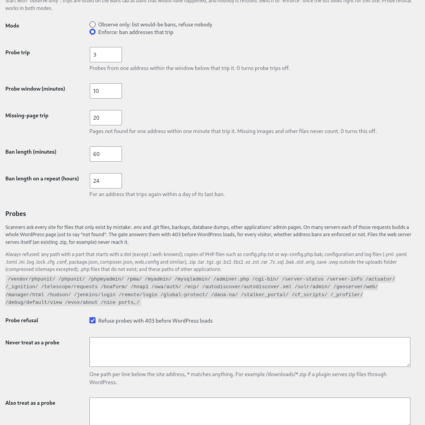
Es schützt auch. Ein Filter, der läuft, bevor eine Seite aufgebaut wird, weist Anfragen nach Dateien ab, die nur Scanner abfragen, etwa .env, .git, Backups und Admin-Seiten anderer Anwendungen, und eine einzelne Adresse, die immer wieder sondiert oder nach fehlenden Seiten fragt, kann für eine Weile gesperrt werden. Adresssperren starten im Beobachtungsmodus, in dem sie nur aufgelistet werden und niemand abgewiesen wird, bis Sie sie einschalten.
Funktionen
- Sturmwert jede Minute aus dem Anteil der Einzelanfragen, dem Asset-Anteil, der Gleichverteilung der User-Agents, dem Fehlerdruck und der Konzentration auf einzelne Endpunkte, gewichtet nach dem Verkehrsvolumen.
- Gelernte Grundlinie. Das Plugin lernt in den ersten sieben Tagen, wie normaler Verkehr auf Ihrer Website aussieht.
- E-Mail-Benachrichtigungen bei Warnung, Sturm und Entwarnung, jeweils mit einer Erklärung in Worten.
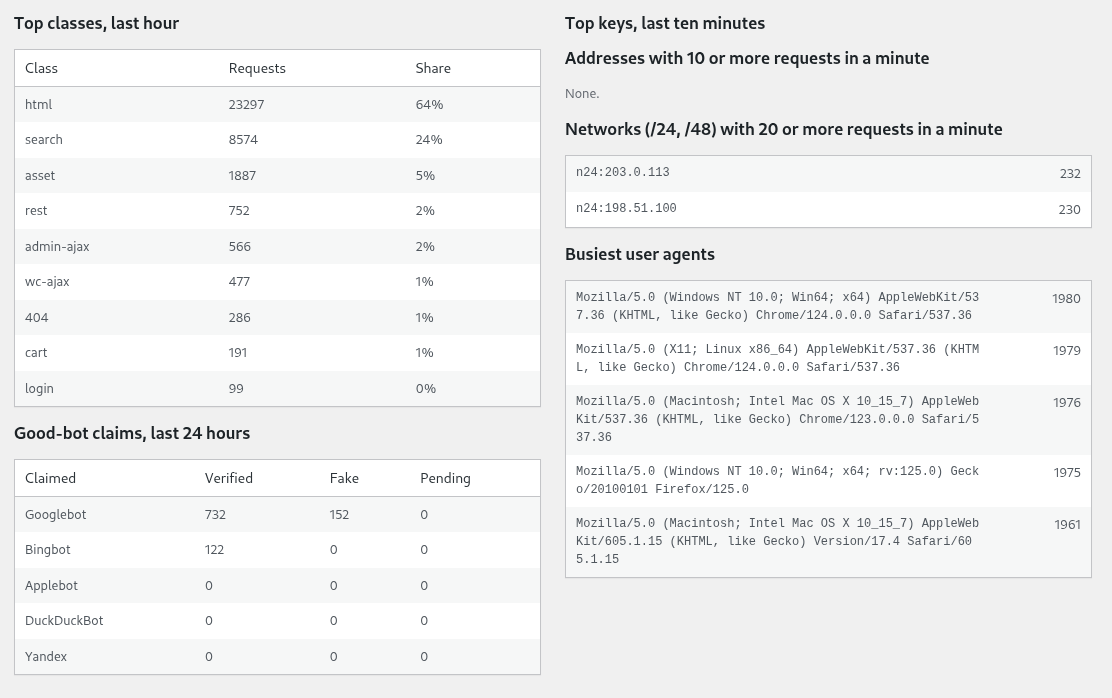
- Geprüfte Suchmaschinen-Bots. Googlebot, Bingbot und die anderen werden per Reverse-DNS geprüft und nie gesperrt. Ein User-Agent allein beweist nichts.
- Die echte Besucheradresse hinter Cloudflare und anderen Proxys. Gefälschte Weiterleitungs-Header werden ignoriert.
- Abweisung von Scanner-Anfragen, bevor eine Seite aufgebaut wird, standardmäßig aktiv.
- Adresssperren mit ihren Belegen und einer Schaltfläche zum Aufheben, zuerst im Beobachtungsmodus.
- Zugriffsprotokolle als Quellen. Protokolle des Webservers lassen sich über WP-CLI einlesen, für Verkehr, der WordPress nie erreicht.
Zwei Versionen
Beide sind kostenlos und teilen sich dasselbe Radar, dieselben Einstellungen und dieselben Sperrregeln.
- Version auf wordpress.org. Wird über die Plugin-Seite installiert und aktualisiert. Sie weist Scanner-Anfragen und gesperrte Adressen ab, sobald WordPress seine Plugins geladen hat, also vor dem Theme, der Abfrage und dem Aufbau einer Seite, und schreibt keine Dateien, wie es das Plugin-Verzeichnis verlangt.
- Version auf GitHub. Ergänzt den frühen Filter: Scanner-Anfragen und gesperrte Adressen werden abgewiesen, bevor WordPress lädt, aus einem Must-Use-Plugin oder, mit eingeschaltetem frühem Schutz, noch bevor WordPress überhaupt startet, sodass eine abgewiesene Anfrage keine Datenbankverbindung kostet. Sie meldet außerdem sondierende Adressen über Ihr eigenes AbuseIPDB-Konto, bereitet eine Missbrauchsmeldung an den Netzbetreiber der Adresse vor und aktualisiert sich selbst aus den GitHub-Releases. Neue Funktionen erscheinen zuerst hier.
Von GitHub herunterladen Quellcode auf GitHub
Benötigt WordPress 6.0 und PHP 7.4 oder höher. Ein persistenter Objekt-Cache oder APCu wird empfohlen. Kostenlos und quelloffen unter der GPL.
Rezensionen
Es gibt noch keine Rezensionen.